
Le finte richieste di rinnovo password sono tra le tecniche di phishing più comuni e pericolose utilizzate dai cybercriminali per rubare le credenziali di accesso. Gli hacker inviano e-mail che imitano in tutto e per tutto le comunicazioni ufficiali di piattaforme o servizi noti. Puoi ad esempio ricevere una mail come questa:
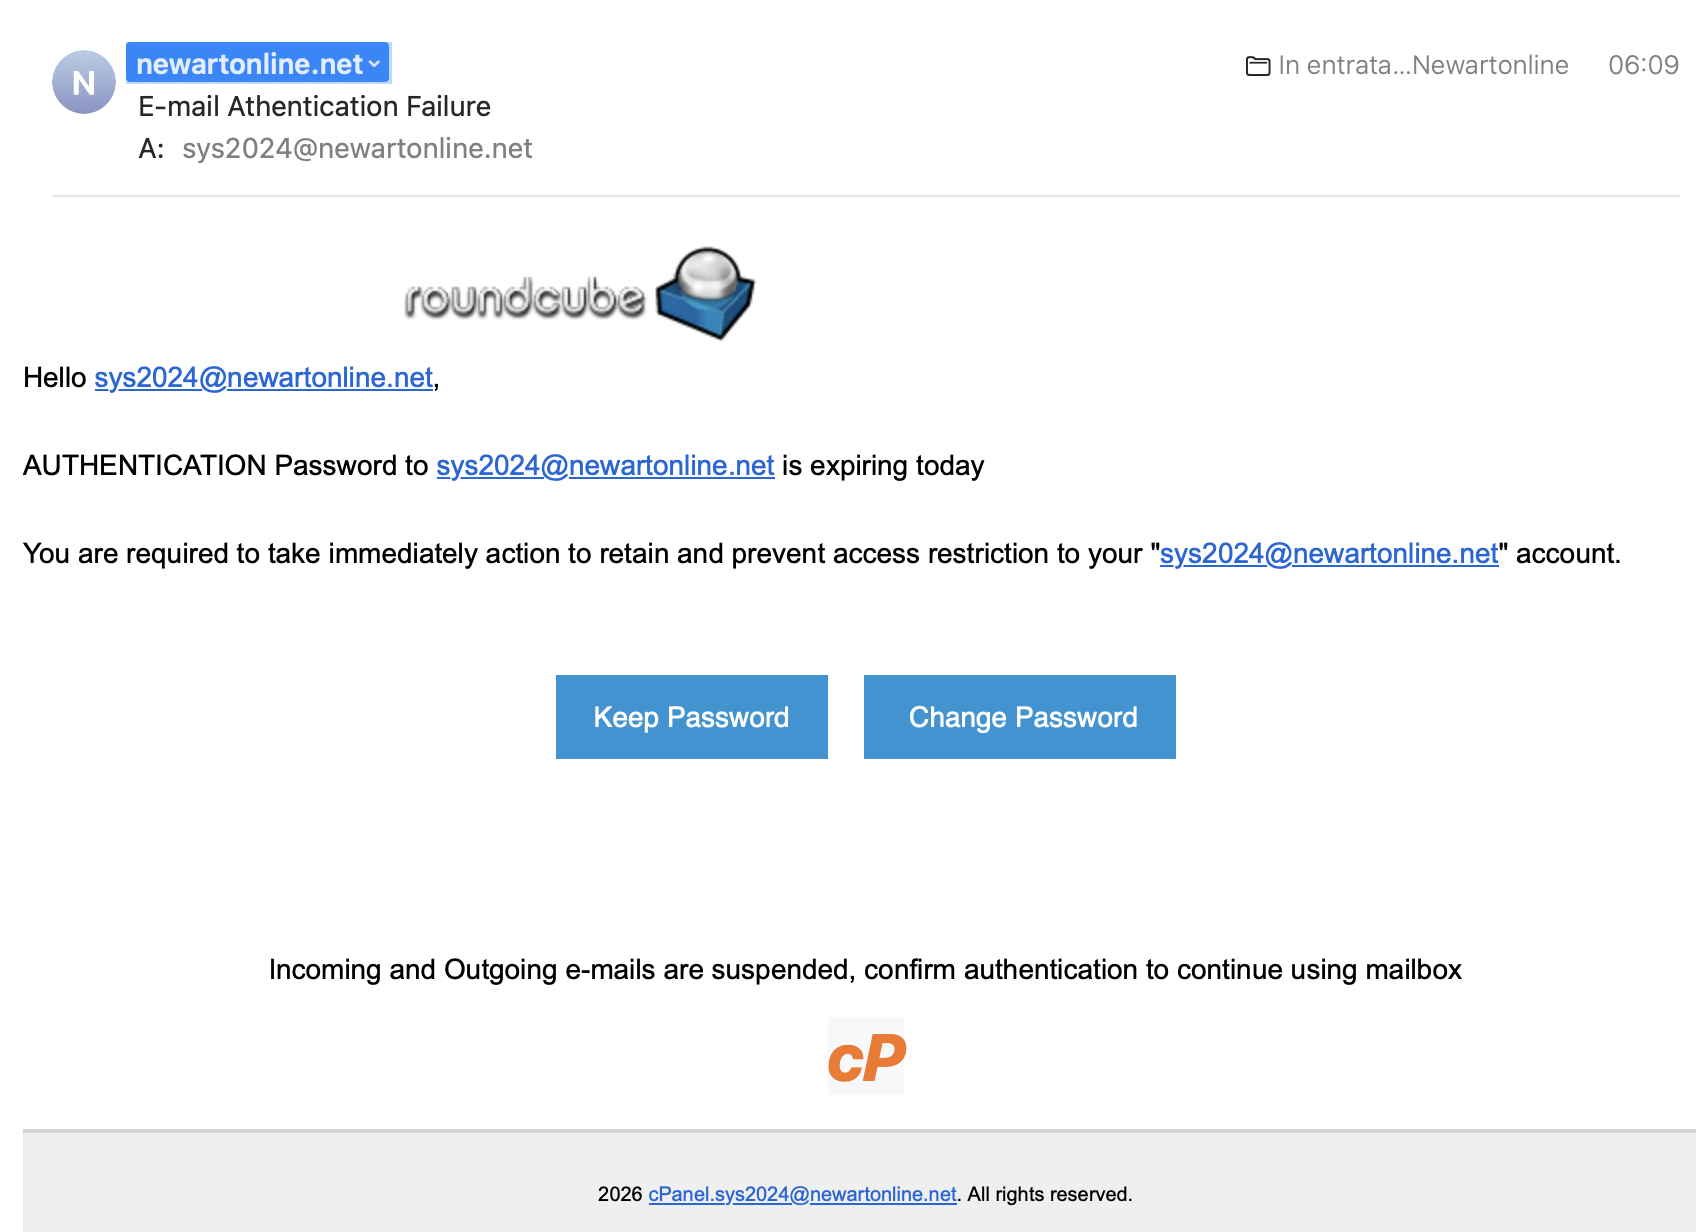
questa mail finge di essere stata inviata dal pannello di controllo di un server e richiede il cambio password per mantenere l'accesso alla webmail friuta con il software Roundcube.
Come funziona la truffa
- Il messaggio esca: Ricevi un messaggio con un tono urgente (es. "La tua password scadrà oggi", "Rilevato accesso sospetto" o "Hai richiesto il reset della password").
- Il link ingannevole: Ti viene chiesto di cliccare su un pulsante o un link per "mantenere la stessa password" o "annullare la richiesta".
- Il falso sito (Sito clone): Il link conduce a una pagina web identica o simile a quella ufficiale (es. la schermata di login riporta loghi di aziende e/o software in uso, questo accade anche per siti istituzionali, banche, poste italiane, social network etc).
- Il furto: Non appena inserisci la tua password attuale all'interno del modulo, questa viene inviata direttamente ai truffatori.
Come riconoscere una finta richiesta
- L'indirizzo del mittente: Spesso il nome visualizzato sembra reale (es. "Sicurezza Account"), ma controllando l'indirizzo e-mail reale dopo la chiocciola
@si scoprono domini casuali o strani, oppure l'indirizzo riportato del mittente è reale ma la mail è stata spedita da un indirizzo e un dominio diverso. - Mancanza di una tua azione: Se ricevi un codice o un link di sblocco ma non hai mai provato ad accedere o a reimpostare l'account in quel momento, è un segnale d'allarme immediato.
- Tono urgente o minaccioso: I messaggi cercano di metterti fretta per non farti riflettere (es. "Agisci entro 24 ore o l'account verrà chiuso"), manente la calma e verifica, basta un telefonata o un messaggio al supporto tecnico per togliere ogni dubbio.
- Errori o refusi: Spesso contengono un linguaggio leggermente innaturale, errori ortografici o formule impersonali.
Cosa fare (e NON fare) se ricevi questi messaggi
- Non cliccare mai sui link: Non utilizzare mai i collegamenti presenti all'interno di e-mail o SMS o altri messaggi sospetti .
- Accedi direttamente dal browser o dall'app: Se temi che la tua password sia davvero in scadenza, apri il browser, digita manualmente l'indirizzo ufficiale del servizio e controlla che non ci siano avvisi dopo il login e per fugare ogni altro dubbio contatta l'assistenza clienti.
- Segnala e cancella: Segnala il messaggio come phishing all'interno del tuo provider di posta elettronica e spostalo nel cestino. In Italia, le comunicazioni sospette possono essere segnalate anche sul portale online della Polizia Postale.
